En AI-policy för företag blir lätt antingen en förbudslista som ingen använder eller ett visionsdokument som inte hjälper när någon står med ett kundunderlag i ena handen och ett AI-verktyg i den andra. Båda missar samma sak: policyn behöver göra vardagens beslut enklare.
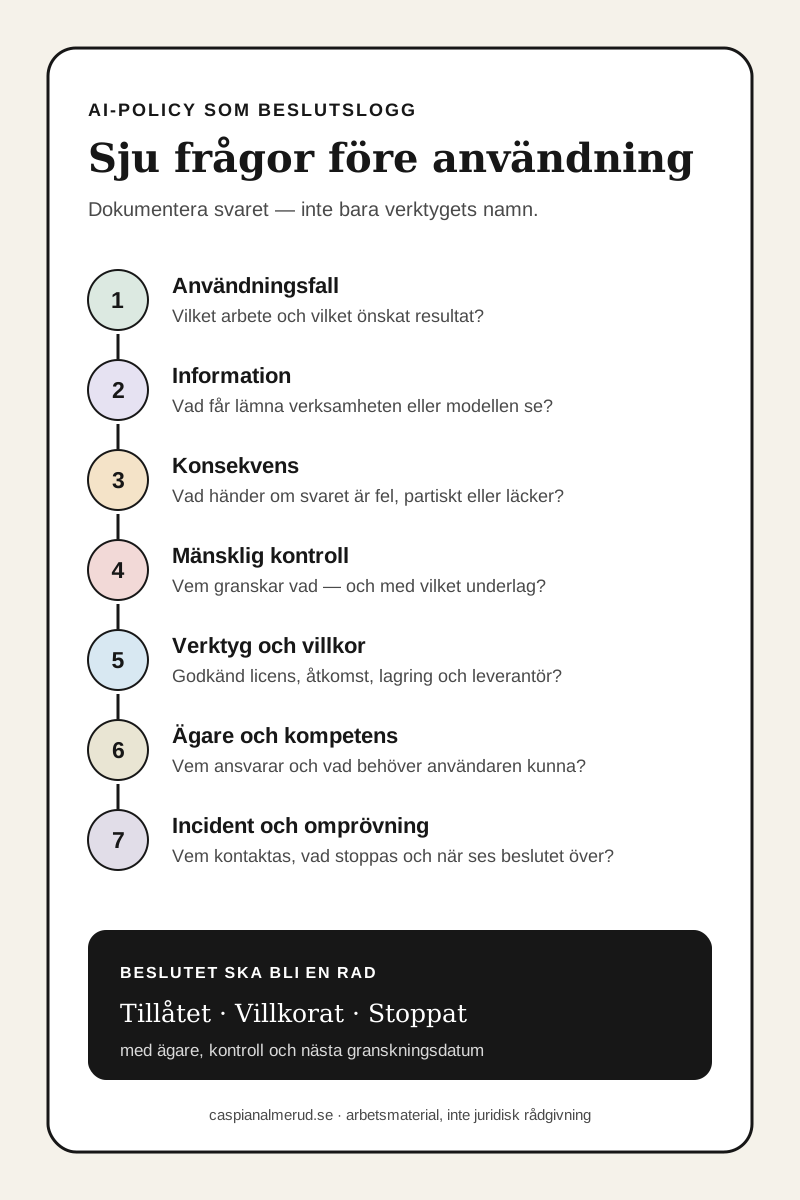
Min rekommendation är därför att behandla policyn som en beslutsmatris. Varje användningsfall ska få ett tydligt besked: tillåtet, villkorat eller stoppat. Beskedet ska hänga ihop med vilken information som används, hur stor konsekvensen blir om AI:n har fel, vem som granskar resultatet, vilket verktyg som är godkänt och när beslutet ska omprövas.
Det här är inte en färdig juridisk policy och inte juridisk rådgivning. Det är ett praktiskt arbetssätt för att skapa styrning som går att använda. Juridik, informationssäkerhet, arbetsrätt och branschkrav behöver bedömas i den egna verksamheten.
Börja med beslutet, inte dokumentet
Ett litet företag behöver sällan börja med tjugo sidor policytext. Börja med en tabell där varje rad beskriver ett verkligt arbete:
| Fält | Fråga som måste få ett svar | | --- | --- | | Användningsfall | Vad ska personen eller systemet faktiskt göra? | | Information | Vilka uppgifter får AI-tjänsten se? | | Konsekvens | Vad kan hända om resultatet är fel, partiskt eller sprids? | | Mänsklig kontroll | Vem kontrollerar vad innan resultatet används? | | Verktyg | Vilken tjänst, licens och konfiguration är godkänd? | | Ägare | Vem ansvarar för användningen och frågor från medarbetare? | | Incidentväg | Vem kontaktas och vad stoppas om något går fel? | | Omprövning | När ska beslutet granskas igen? |
Det är den raden som gör policyn användbar. Den längre texten ska förklara hur beslut fattas, inte ersätta besluten.
AI-förordningen kräver inte ett dokument med ett visst namn
Det är viktigt att skilja mellan en praktisk AI-policy och lagens exakta krav. EU-kommissionens aktuella vägledning säger att leverantörer och användarorganisationer ska stödja utvecklingen av AI-kunnighet hos personer som arbetar med deras AI-system. Efter AI Omnibus kräver artikel 4 inte en viss eller ”tillräcklig” kunskapsnivå. Åtgärderna ska ändå utgå från personernas kunskap och erfarenhet samt sammanhanget där systemen används. Det finns inget krav på ett visst certifikat eller en särskild organisationsmodell.
Artikel 4 började tillämpas den 2 februari 2025. AI-förordningen blev i huvudsak tillämplig den 2 augusti 2026, och AI Omnibus trädde i kraft den 27 juli 2026. EU-kommissionens aktuella tidslinje bör därför kontrolleras tillsammans med nationell tillsyn innan ni drar juridiska slutsatser. Kommissionen betonar också att det inte alltid räcker att be medarbetare läsa verktygets instruktioner.
En policy är alltså inte ett magiskt bevis på efterlevnad. Den är ett sätt att koppla ihop verkliga användningsfall, riktad kompetens, ansvar och uppföljning. EU-kommissionens frågor och svar om AI-kunnighet beskriver den risk- och kontextbaserade ansatsen.
Sju beslut som gör en AI-policy användbar
1. Beskriv användningsfallet som ett arbete
”Vi får använda ChatGPT” är inte ett användningsfall. ”Sammanfatta offentliga produktblad till ett internt första utkast som granskas av produktägaren” är det.
Skriv vad som går in, vad som ska komma ut och vem som använder resultatet. Då går det att bedöma nytta och risk utan att fastna i leverantörens varumärke. Samma AI-tjänst kan vara rimlig för idéarbete med offentlig information och olämplig för att rangordna arbetssökande.
Det här passar väl ihop med en enkel processkartläggning: markera var AI används, vilket steg som fortfarande ägs av en människa och vilket kvitto som visar att kontrollen verkligen skedde.
2. Bestäm vilken information som får användas
Gör minst tre praktiska informationsklasser:
- Öppen: redan publicerad eller avsedd att publiceras. Kan vara tillåten i godkända verktyg.
- Intern: arbetsmaterial och affärsinformation som inte ska spridas. Kräver bedömd tjänst, rätt licens, åtkomst och avtal.
- Skyddsvärd: personuppgifter, känsliga uppgifter, kundhemligheter, säkerhetsinformation eller annat med hög konsekvens. Ska stoppas tills behörig person har bedömt användningsfallet och skyddet.
När personuppgifter behandlas gäller GDPR även om AI används. IMY:s vägledning om GDPR och AI pekar bland annat på grundläggande principer, rättslig grund, ansvarsfördelning, information och korrekthet. Policyn bör därför inte nöja sig med ”skriv inga personuppgifter”. Den ska tala om vem som får göra bedömningen, vilka tjänster som är godkända och när ett dataskyddsombud eller juridiskt stöd ska kopplas in.
3. Klassa konsekvensen av ett fel
Granska inte all AI-utdata lika hårt. Fråga i stället vad som händer om resultatet är fel:
- Låg konsekvens: idéer till en intern workshop. Användaren kan själv kontrollera resultatet.
- Mellan: text till kund, kodändring eller analys som påverkar ett arbetsflöde. Kräver namngiven granskare och källkontroll eller test.
- Hög: rekommendationer eller beslut som påverkar människors arbete, ekonomi, rättigheter, hälsa eller tillgång till en tjänst. Stoppa standardflödet och gör en särskild bedömning innan användning.
Konsekvensen bestämmer kontrollen. Ett krav på ”människa i loopen” säger nästan ingenting om personen saknar tid, kompetens, mandat eller underlag för att upptäcka fel.
4. Skriv vad mänsklig kontroll betyder
För varje villkorat användningsfall ska policyn ange:
- vem som granskar,
- vad personen ska kontrollera,
- vilket underlag kontrollen jämförs mot,
- när resultatet måste stoppas eller eskaleras, och
- hur kontrollen dokumenteras när konsekvensen är hög.
EU-kommissionens vägledning om AI-kunnighet kopplar kompetens till systemets sammanhang och risk. För organisationer som använder högrisksystem finns dessutom särskilda krav på utbildad personal för mänsklig översyn när högriskreglerna blir tillämpliga. Enligt kommissionens aktuella tidslinje gäller det från den 2 december 2027 för användningsfall i bilaga III och från den 2 augusti 2028 för system i reglerade produkter enligt bilaga I. Policyn ska därför ge olika roller olika stöd; en allmän föreläsning för hela företaget ersätter inte instruktioner för den som granskar ett konkret system.
5. Godkänn kombinationen verktyg, licens och konfiguration
Ett verktygsnamn räcker inte. Konsumentkonto och företagsavtal kan ha olika villkor. Lagring, modellträning, administratörskontroller, anslutna datakällor och geografisk behandling kan också skilja sig.
Beslutet bör därför omfatta:
- exakt tjänst och kontotyp,
- tillåtna informationsklasser,
- vilka integrationer eller agenter som får aktiveras,
- vem som får ge åtkomst,
- hur loggar och historik hanteras,
- när leverantören och avtalet ska granskas igen.
Digg och IMY har tagit fram riktlinjer för offentlig förvaltning. De är inte en särskild regelbok för privata företag, men deras förslag på innehåll i en AI-policy ger ett användbart kontrollperspektiv: syfte, tillämplighet, etik, dataskydd, säkerhet, användning, ansvar och utbildning. De betonar också att en leverantör eller intern distribution inte i sig bevisar att informationssäkerheten är tillräcklig.
6. Ge varje rad en ägare och rätt kompetens
En policy utan ägare blir ett dokument som alla hänvisar till och ingen uppdaterar. Användningsfallet behöver en verksamhetsägare som kan svara på tre frågor:
- Ger arbetssättet nytta i processen?
- Följs villkoren och upptäcks avvikelser?
- Ska användningen fortsätta, ändras eller stoppas?
Utbildningen ska sedan matcha rollen. En medarbetare som gör första utkast behöver förstå tillåten information, osäkerhet och källkontroll. En systemägare behöver dessutom förstå avtal, åtkomst, loggar, integrationer och incidenter. En beslutsfattare behöver förstå konsekvens, transparens och när juridisk eller säkerhetsmässig bedömning krävs.
Det är bättre med tre korta, rollanpassade instruktioner än ett generellt kunskapstest som inte speglar arbetet.
7. Bestäm incidentväg och utgångsdatum
AI-styrning måste kunna ändras snabbare än vanliga flerårspolicyer. Lägg därför ett omprövningsdatum på varje användningsfall, exempelvis efter tre eller sex månader, och tidigare när leverantören, datakällan eller processen ändras.
En incidentväg ska vara konkret:
- stoppa berörd användning,
- bevara relevanta uppgifter utan att sprida dem vidare,
- kontakta namngiven ägare och rätt specialist,
- bedöm vilka personer, kunder och system som påverkas,
- följ verksamhetens befintliga processer för säkerhets- och personuppgiftsincidenter,
- dokumentera beslutet att återstarta, ändra eller avsluta.
Policyn ska länka till de riktiga incidentrutinerna. Den ska inte skapa en parallell inkorg som ingen bevakar.
Ett konkret exempel
Anta att säljteamet vill använda AI för att sammanfatta mötesanteckningar och föreslå nästa steg.
| Beslutsfält | Exempel | | --- | --- | | Användningsfall | Första utkast till intern mötessammanfattning och uppgiftslista | | Information | Endast anteckningar från kunder som omfattas av godkänd behandling och godkänd företagslicens | | Konsekvens | Fel kan skapa felaktiga löften eller uppgifter i CRM | | Kontroll | Mötesägaren jämför med originalanteckningar innan något sparas eller skickas | | Verktyg | Namngiven företagslösning; privata konton och egna integrationer är inte tillåtna | | Ägare | Försäljningschef för arbetssättet, systemägare för verktyget | | Incident | Stoppa användningen och kontakta säkerhets-/dataskyddsansvarig vid felaktig exponering | | Omprövning | Tre månader eller direkt vid ändrade villkor/integrationer |
Det här är mer användbart än ”AI får användas med försiktighet”. Medarbetaren ser vad som är tillåtet och varför. Ägaren ser vad som ska följas upp.
Genomför på tio arbetsdagar
Dag 1–2: inventera verklig användning
Samla fem till tio konkreta arbeten där AI redan används eller efterfrågas. Be inte bara om verktygsnamn. Fråga efter input, output, mottagare och konsekvens.
Dag 3–4: klassificera information och konsekvens
Använd befintlig informationsklassning där den finns. Markera osäkra fall som stoppade i väntan på bedömning. Försök inte lösa juridik i ett gruppmöte.
Dag 5–6: definiera kontroll och ägare
Skriv granskarens uppgift som ett observerbart steg. Sätt en namngiven roll på varje beslut och använd samma ord som i den faktiska organisationen.
Dag 7–8: kontrollera verktyg och villkor
Bekräfta licens, avtal, åtkomst, datakällor, lagring och loggning. Stäng av egna genvägar som ger AI mer åtkomst än användningsfallet behöver.
Dag 9: skriv den korta policyn
Förklara syfte, omfattning, roller, beslutsnivåer, informationsklasser, incidentväg och ändringsprocess. Lägg själva beslutsmatrisen som bilaga eller levande register.
Dag 10: öva på ett verkligt fall
Låt en medarbetare följa beslutet från början till slut. Om personen fortfarande måste fråga vad som får matas in, vem som ska granska eller vad som händer vid fel är policyn inte färdig.
Mät om policyn fungerar
Räkna inte bara hur många som har klickat ”jag har läst”. Följ i stället:
- andel aktiva AI-användningsfall med namngiven ägare och omprövningsdatum,
- tid från fråga till tydligt besked,
- andel användare som vet vilken informationsklass de hanterar,
- avvikelser som upptäcks före extern användning,
- incidenter och nära-händelser som leder till ett faktiskt ändrat beslut,
- användningsfall som stoppas eller förenklas när nyttan inte motiverar kontrollkostnaden.
Målet är inte flest godkända AI-verktyg. Målet är att rätt arbete kan göras med tydligt ansvar och rimlig risk.
Källor
- EU-kommissionen – AI talent, skills and literacy
- EU-kommissionen – AI Act implementation and timeline
- EU-kommissionen – transparency obligations from August 2026
- EUR-Lex – Regulation (EU) 2024/1689
- Digg och IMY – Riktlinjer för generativ AI
- IMY – AI och grundläggande principer
Vanliga frågor
Måste alla företag ha en AI-policy?
EU:s AI-förordning ställer inte ett generellt krav på ett dokument som heter AI-policy. Däremot gäller bland annat skyldigheten att stödja AI-kunnighet för leverantörer och användarorganisationer, och andra krav beror på roll, system och användningsfall. En policy eller beslutsmatris kan vara ett praktiskt sätt att organisera arbetet, men ersätter inte en bedömning av de regler som faktiskt gäller.
Vad ska en AI-policy innehålla?
Minst syfte och omfattning, tillåtna och stoppade användningsfall, informationsklasser, mänsklig kontroll, godkända verktyg och konton, ansvar, kompetens, transparens, incidentväg och omprövning. Koppla varje del till konkreta beslut och befintliga rutiner.
Får medarbetare använda ChatGPT eller andra AI-verktyg på jobbet?
Det går inte att svara enbart utifrån verktygets namn. Företaget behöver bedöma användningsfallet, informationen, kontotypen, avtalet, konfigurationen, integrationerna och konsekvensen av fel. Ett publikt idéutkast och behandling av kunduppgifter är två helt olika beslut.
Räcker det med mänsklig granskning av AI-resultat?
Nej, inte som en allmän formulering. Granskaren behöver rätt kompetens, tid, mandat och jämförelseunderlag. Policyn bör ange vad som ska kontrolleras, när resultatet stoppas och hur kontrollen dokumenteras när konsekvensen är hög.
Hur ofta bör en AI-policy uppdateras?
Sätt ett fast datum, men uppdatera tidigare när verktyg, villkor, datakällor, integrationer, användningsfall eller regler ändras. Ett levande register per användningsfall är ofta lättare att hålla aktuellt än att skriva om ett helt dokument varje gång.
Nästa steg
Ta ett enda användningsfall som redan finns i verksamheten och fyll i de åtta fälten. Om beslutet blir otydligt har ni hittat den konkreta fråga som policyn behöver lösa först. Behöver ni kartlägga själva arbetet före styrningen kan ni använda verktyget för processkartläggning. Vill ni ha hjälp att avgränsa första beslutet kan ni mejla mig via kontaktsidan.