Att köra n8n på en egen server kan se ut som ett enkelt byte av adress. I stället för att en leverantör driver tjänsten kör du en container i en miljö du kontrollerar. Data kan ligga närmare verksamheten. Konfigurationen går att anpassa. Ingen annan bestämmer när just din instans ska startas om.
Men n8n self hosted i Sverige är inte bara ett hostingval. Det är ett beslut om vem som ska äga databasen, krypteringsnyckeln, uppdateringarna, loggarna, återställningen och de integrationsfel som dyker upp när ingen längre tittar på byggytan.
n8n skriver själv att självhosting kräver teknisk kunskap om servrar, containrar, resurser, skalning och säkerhet. Dokumentationen varnar också för att misstag kan leda till dataförlust, säkerhetsproblem och driftstopp. Det är en ovanligt användbar utgångspunkt: självhosting ger mer kontroll först när någon faktiskt tar ansvar för kontrollen.
Den här artikeln är därför ingen installationsguide och inget påstående om att egen drift är billigare, säkrare eller mer förenlig med GDPR. Den är ett beslutsramverk för att avgöra om verksamheten har den operativa förmåga som valet kräver.
Börja med torsdagen då allt går fel
Föreställ dig ett n8n-flöde som tar emot ett formulär, uppdaterar CRM-systemet, skapar en arbetsuppgift och skickar ett meddelande. Klockan 15.40 på en torsdag lyckas de två första stegen. Sedan blir databasen full eller en autentiseringsuppgift slutar fungera.
Det intressanta är inte om arbetsflödet såg elegant ut i redigeraren. Det intressanta är om någon kan svara på följande frågor:
- Vem får veta att körningen misslyckades?
- Vilken körningsdata finns kvar när felet ska felsökas?
- Vilka steg får köras igen utan att skapa dubbletter?
- Vem kan återställa databas och krypteringsnyckel?
- Hur vet ni att återställningen faktiskt fungerar?
- Vem fattar beslut om en säkerhetsuppdatering på fredag eftermiddag?
- Vilka externa tjänster har ändå fått del av uppgifterna?
Om svaren är tydliga har ni början på en driftmodell. Om svaren är “den som satte upp servern vet nog” har ni inte köpt kontroll. Ni har skapat ett personberoende.
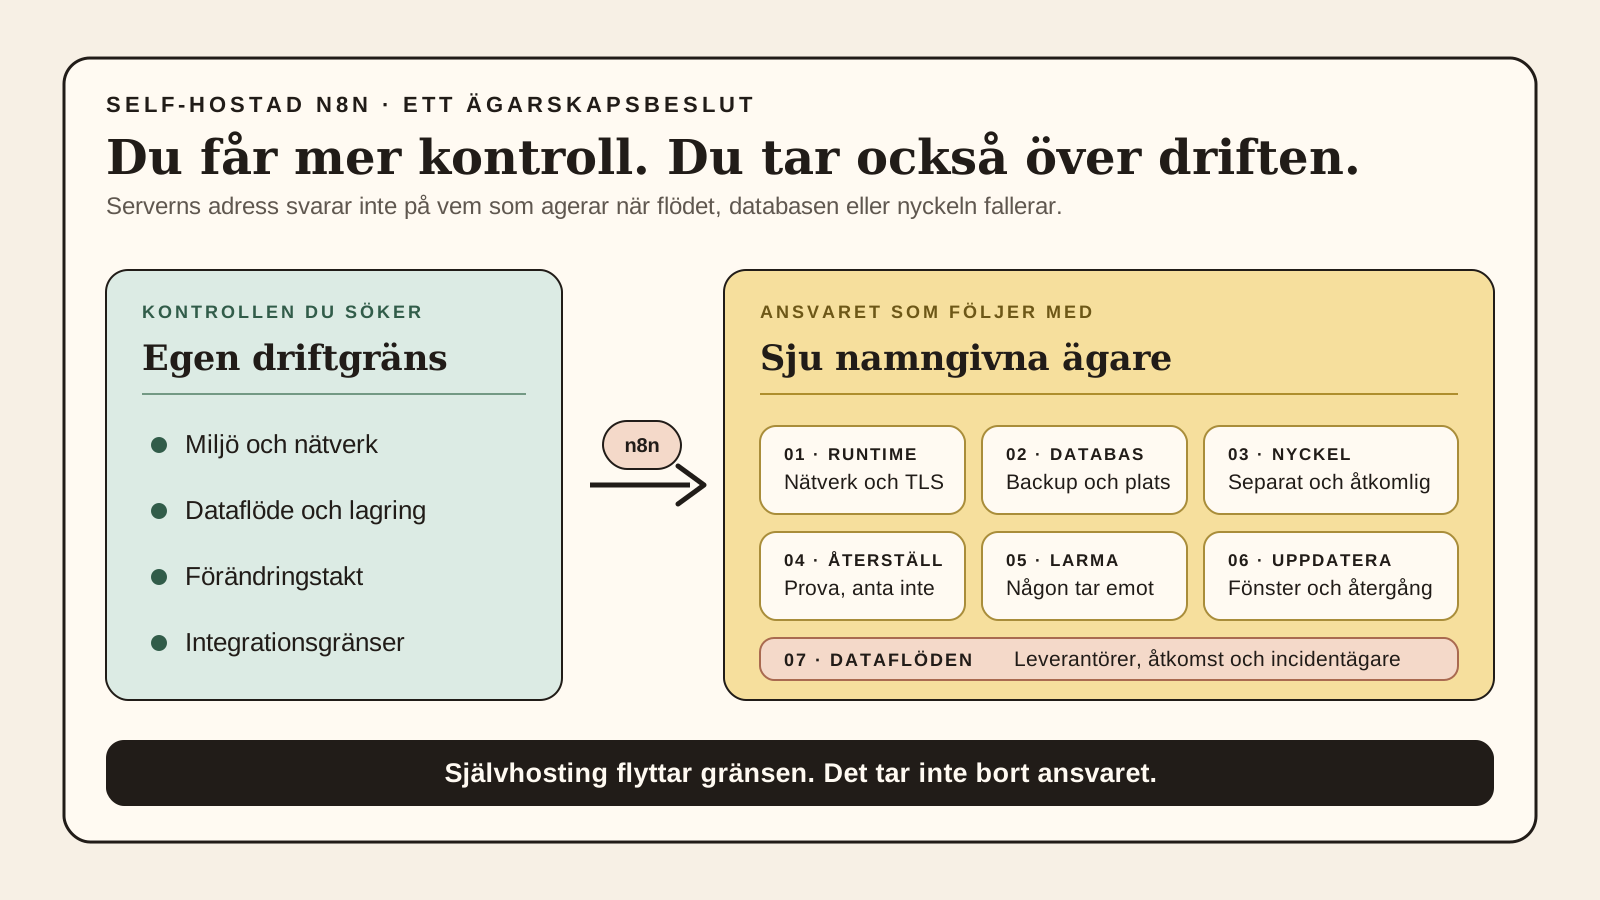
Sju saker som följer med kontrollen
1. Runtime och publik yta
En container är inte en driftmodell. Någon behöver äga servern, nätverket, TLS, domännamnet, brandväggsreglerna och de publika webhook-adresserna. n8n:s säkerhetsöversikt pekar bland annat på SSL, tvåfaktorsautentisering, begränsning av API och noder, skydd mot SSRF samt redigering av körningsdata.
Frågan är inte om alla funktioner måste användas. Frågan är vem som bedömer vilka som behövs, dokumenterar beslutet och följer upp att instansen inte gradvis blir öppnare än avsett.
2. Databasen och den beständiga katalogen
n8n kan använda SQLite eller PostgreSQL. I Docker-exemplet monteras en beständig katalog för bland annat konfiguration och data. Även med PostgreSQL rekommenderar dokumentationen att katalogen fortsätter vara beständig eftersom den kan innehålla exempelvis krypteringsnycklar, loggar och tillgångar för källkodshantering.
Det räcker alltså inte att säkerhetskopiera “servern” i största allmänhet. Ni behöver veta vilka komponenter som tillsammans krävs för att återskapa en fungerande instans, hur ofta kopior tas, hur länge de sparas och vem som får läsa dem.
3. Krypteringsnyckeln
n8n använder en krypteringsnyckel för autentiseringsuppgifter som lagras i databasen. Vid första starten kan en nyckel skapas automatiskt i den beständiga katalogen, eller så kan en egen nyckel anges. I köläge måste samma nyckel vara tillgänglig för alla relevanta processer.
En databasbackup utan rätt nyckel är därför inte samma sak som en återställningsbar tjänst. Nyckeln behöver förvaras separat, åtkomsten behöver begränsas och återställningsproceduren behöver prova kombinationen av data och nyckel — utan att exponera hemligheterna i dokumentationen.
4. Uppdatering och återgång
n8n:s Docker-dokumentation beskriver hur en ny avbild hämtas och containern startas om. Det säger däremot inte vem i din verksamhet som ska läsa versionsanteckningar, bedöma beroenden, prova förändringen och kunna gå tillbaka om ett arbetsflöde beter sig annorlunda.
En praktisk driftmodell behöver därför minst ett underhållsfönster, en namngiven beslutsfattare och en återgångsplan. “Vi kör senaste” är inte en policy om ingen kan förklara hur en misslyckad uppdatering hanteras.
5. Körningsdata och lagringstid
n8n kan spara olika mycket information om lyckade, misslyckade och manuella körningar. Dokumentationen rekommenderar att onödig körningsdata inte sparas och att äldre data rensas. Det är både en lagringsfråga och en felsökningsfråga: för lite historik kan göra ett fel omöjligt att förstå, medan för mycket historik kan samla känsliga uppgifter och fylla databasen.
Lagringstiden bör därför väljas per typ av arbetsflöde. Ett flöde med publika produktdata har andra behov än ett flöde som hanterar kund-, personal- eller ekonomiinformation. Beslutet ska bygga på ändamål, felsökningsbehov och dataskydd — inte på standardvärdet i en exempelkonfiguration.
6. Övervakning, larm och felägare
En grön containerikon visar att processen körs. Den visar inte att morgonens fakturaflöde gav rätt resultat, att ett webhook-anrop fastnade eller att ett API började svara med ett nytt format.
n8n har körningshistorik och en säkerhetsgranskning som bland annat kan identifiera oanvända autentiseringsuppgifter, riskfyllda noder, oskyddade webhooks, saknade säkerhetsinställningar och en föråldrad instans. Det är användbara kontroller, men de blir inte en övervakningsfunktion förrän någon kör dem, läser resultatet och äger åtgärden.
För varje viktigt arbetsflöde behövs därför en enkel felägare: en person eller funktion som får larmet, förstår verksamhetskonsekvensen och vet när processen ska stoppas, köras om eller hanteras manuellt.
7. Skalning och nya beroenden
När belastningen växer kan n8n köras i köläge. Den dokumenterade modellen separerar en huvudprocess från arbetande processer och använder Redis som kö samt en databas för körningsinformationen. Det ger möjlighet att lägga till och ta bort workers, men skapar också fler komponenter som måste konfigureras, övervakas och återställas med samma krypteringsnyckel och kompatibla versioner.
Det betyder inte att köläge är dåligt. Det betyder att skalning inte tar bort driftarbete; den fördelar det över fler delar. Börja inte där om det verkliga problemet är att ingen äger ett enda arbetsflöde i normal drift.
Självhosting och GDPR är två olika beslut
Att placera en server i Sverige kan vara en relevant del av en dataskyddsbedömning. Det bevisar inte att hela behandlingen sker i Sverige, att den är laglig eller att riskerna är hanterade.
Ett n8n-flöde finns just för att skicka och förändra data mellan system. Ett CRM, en e-posttjänst, ett AI-API, en lagringstjänst eller en supportleverantör kan fortfarande behandla uppgifter utanför den egna servern. Även administrativ åtkomst, loggar och säkerhetskopior påverkar den verkliga gränsen.
Integritetsskyddsmyndigheten beskriver att den personuppgiftsansvariga bestämmer ändamål och medel och måste bedöma de biträden som behandlar uppgifter för verksamhetens räkning. IMY påpekar också att åtkomst från eller överföring till ett land utanför EU/EES kan vara en tredjelandsöverföring. Det är alltså den faktiska behandlingen och aktörskedjan som behöver kartläggas, inte bara serverns postadress.
Det här är inte juridisk rådgivning. För arbetsflöden med personuppgifter behöver ni bland annat bedöma roller, rättslig grund, avtal, underbiträden, åtkomst, lagringstid, säkerhetsåtgärder och eventuella tredjelandsöverföringar. Ta kvalificerad hjälp när risk eller osäkerhet motiverar det.
Ett kontrollkvitto före beslutet
Självhosting blir ett rimligt alternativ när verksamheten kan visa fem saker innan första skarpa arbetsflödet aktiveras:
- Namngiven ägare: någon har tid, mandat och kompetens att äga instans och incidenter.
- Återställningsprov: databas, beständig katalog och krypteringsnyckel har återställts i en separat miljö.
- Underhållsrytm: uppdateringar, säkerhetsgranskning och beroenden har en dokumenterad kadens.
- Dataöversikt: ni vet vilka uppgifter som passerar varje integration, vart de går och hur länge körningsdata sparas.
- Manuell reservväg: viktiga processer kan fortsätta eller stoppas kontrollerat när n8n inte är tillgängligt.
Notera ordet visat. En backup som aldrig har återställts är en förhoppning. Ett larm som ingen tar emot är bara ett meddelande. En “ansvarig” utan avsatt tid är ett namn i ett dokument.
När molndrift kan vara det mer ärliga valet
Egen drift är inte ett mognadstecken i sig. Om ni saknar en teknisk ägare, inte kan prova återställning och inte vill bära server- och säkerhetsarbetet kan en hanterad tjänst vara ett tydligare köp. Då flyttas delar av infrastrukturen till leverantören, medan verksamheten fortfarande behöver äga arbetsflödena, uppgifterna, åtkomsterna och leverantörsbedömningen.
Det omvända gäller också. Om ni har tydliga krav på nätverk, integrationer, driftmiljö, förändringskontroll eller intern kompetens kan självhosting vara rationellt. Men då ska kalkylen omfatta drift, incidenter, uppdateringar och återställning — inte bara serverhyran.
En 60-minuters övning före nästa installation
Innan någon öppnar en terminal kan ni göra följande på ett papper eller i processkartläggningsverktyget:
- Rita ett verkligt arbetsflöde från trigger till sista mottagare.
- Markera varje system, leverantör och plats där data lagras eller kan läsas.
- Ring in hemligheter, databas, beständig katalog och krypteringsnyckel.
- Skriv vem som larmas när varje steg misslyckas.
- Beskriv hur flödet stoppas, körs om och hanteras manuellt.
- Sätt ett datum för ett återställningsprov.
Om övningen ger tydliga svar kan ni gå vidare till en teknisk design. Om den skapar fler frågor har den redan gjort sitt jobb: den har hittat driftkostnaden innan den gömdes i en server.
Vill du granska ett konkret n8n-flöde och dess ägarskap kan du beskriva flödet via e-post. Börja med triggern, systemen som berörs, uppgifterna som passerar och vad som händer om halva körningen lyckas.
Vanliga frågor
Är self-hosted n8n automatiskt GDPR-säkert?
Nej. Serverplacering är bara en del av bedömningen. Arbetsflödets uppgifter, ändamål, rättsliga grund, åtkomster, leverantörer, avtal, lagringstider, säkerhetsåtgärder och eventuella tredjelandsöverföringar måste bedömas utifrån den faktiska behandlingen.
Var lagrar self-hosted n8n data?
Det beror på konfigurationen. Arbetsflöden, autentiseringsuppgifter och körningshistorik kan ligga i SQLite eller PostgreSQL, medan den beständiga n8n-katalogen kan innehålla bland annat krypteringsnyckel, loggar och andra tillgångar. Binär data och externa system behöver kartläggas separat.
Behöver en liten installation PostgreSQL och Redis?
Inte alltid. n8n kan starta med SQLite. Redis ingår i den dokumenterade arkitekturen för köläge, där huvudprocess och workers separeras. Valet bör styras av återställningskrav, belastning och driftförmåga — inte av att den mest avancerade arkitekturen känns mest professionell.
Är det billigare att self-hosta n8n?
Det går inte att avgöra från serverpriset. Räkna även tid för säkerhet, uppdateringar, övervakning, backup, återställningsprov, incidenter och kompetens. Jämför sedan den totala driftmodellen med aktuella alternativ för ert verkliga användningsmönster.
Vem bör äga en self-hosted n8n-instans?
En namngiven person eller funktion med mandat, avsatt tid och tillgång till både teknisk och verksamhetsmässig kontext. Ägaren behöver inte göra allt själv, men måste kunna samordna incidenter, förändringar, dataskyddsfrågor och återställning.
Källor och avgränsning
Bedömningen bygger på n8n:s aktuella dokumentation om Docker, krypteringsnyckel, körningsdata, säkerhet, säkerhetsgranskning och köläge samt IMY:s vägledning om personuppgiftsansvariga, biträden och tredjelandsöverföring. Dokumentation beskriver funktioner och rekommendationer; den bevisar inte en viss installations säkerhet, tillgänglighet, kostnad eller regelefterlevnad. Kontrollera alltid aktuell dokumentation och den faktiska konfigurationen.